La Opinión.
Una filtración masiva sacudió al Departamento de Seguridad Nacional (DHS) al dejar expuestos datos de más de 41,000 empleados y contratistas, incluidos agentes de inmigración, integrantes de la Patrulla Fronteriza y personal vinculado a operaciones encubiertas.
El grupo que se atribuyó el ataque aseguró haber obtenido información de sistemas internos del Gobierno. Los registros, publicados bajo el nombre de Icepick, incluyen nombres, datos de contacto, cargos y asignaciones laborales de trabajadores de distintas dependencias federales.
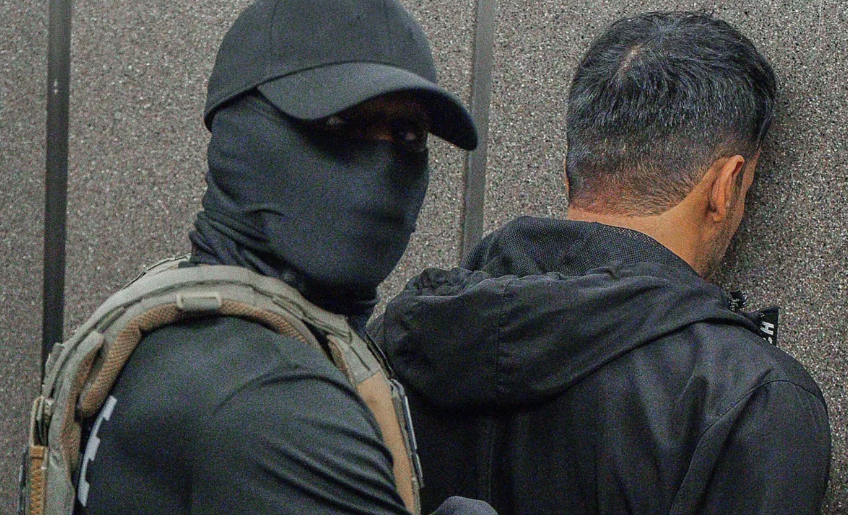
La divulgación representa un golpe para una agencia que ha defendido el anonimato de sus agentes durante la ofensiva migratoria impulsada por el presidente Donald Trump. Las autoridades argumentan que ocultar sus identidades ayuda a protegerlos de amenazas, agresiones y posibles represalias.
La información no se limita al Servicio de Inmigración y Control de Aduanas (ICE). También incluye personal de Aduanas y Protección Fronteriza (CBP), el Servicio de Ciudadanía e Inmigración (USCIS) y otras áreas del DHS.
La organización sin fines de lucro Distributed Denial of Secrets, que recibió los archivos, publicó el conjunto de datos junto con una herramienta de búsqueda. Sus responsables sostienen que la información puede ayudar a periodistas e investigadores a examinar la estructura de la agencia y determinar quién supervisa determinadas políticas y operaciones.
El grupo que se hace llamar Department of Peace reivindicó el robo. Sin embargo, no está claro cuándo ocurrió la intrusión ni se ha establecido públicamente todo su alcance.
El Gobierno investiga y crece la preocupación.
El DHS confirmó que tenía conocimiento de una posible brecha de seguridad y aseguró que trabajaba para atenderla y proteger a sus empleados. La agencia dijo que ofrecería más información cuando estuviera disponible.
La empresa tecnológica Okta, cuyo sistema de acceso único habría sido utilizado para entrar a las plataformas gubernamentales, afirmó que no tenía pruebas de que sus propios sistemas o datos hubieran sido comprometidos. Por ello, el mecanismo exacto del ataque sigue sin estar plenamente aclarado.
Especialistas en seguridad advierten que la combinación de datos laborales, relaciones jerárquicas e información sobre funciones sensibles podría facilitar intentos de suplantación de identidad o poner en peligro investigaciones en curso.
La filtración también reabre el debate sobre la transparencia y la rendición de cuentas de las autoridades migratorias. Organizaciones que cuestionan las operaciones de ICE consideran que conocer la estructura de la agencia permite investigar posibles abusos; funcionarios y exdirectivos advierten que exponer al personal puede poner en riesgo a agentes y familiares.